
 par
Moins de trois jours. C’est le temps qu’il a fallu à une équipe de chercheurs en sécurité de l’entreprise Hacktron AI, pour contourner les barrières d’OpenAI, le créateur de ChatGPT. En combinant deux vulnérabilités et en s’appuyant sur des modèles d’IA avancés, ils ont réussi à s’introduire dans les systèmes internes de l’entreprise. Une prouesse technique qui sonne comme un avertissement pour tout le secteur de la cybersécurité : l’intelligence artificielle ne se contente plus de défendre, elle accélère aussi les attaques.
Moins de trois jours ont suffi à une équipe de chercheurs en sécurité pour contourner les barrières d’OpenAI. Une démonstration technique qui met en lumière la capacité des modèles d’intelligence artificielle à accélérer considérablement les opérations offensives.
Une faille combinée au service de l’infiltration
L’opération a été menée par les chercheurs de l’entreprise Hacktron AI, composée de Harsh Jaiswal, Mohan Pedhapati et Rahul Maini. Le 25 juillet dernier, l’équipe a entrepris de tester la robustesse des infrastructures liées aux technologies d’intelligence artificielle. En combinant deux vulnérabilités distinctes, les experts sont parvenus à s’introduire dans les systèmes internes d’OpenAI. Ils ont écrit sur leur site « Le 25 juillet 2026, nous avons enchaîné deux vulnérabilités critiques pour compromettre plusieurs comptes ChatGPT des employés d’OpenAI’. Avec ces comptes, nous pourrions alors accéder aux référentiels OpenAI internes, et potentiellement à de nombreux autres connecteurs ».
La première faille résidait dans l’utilisation d’une version obsolète d’une bibliothèque open source, baptisée libheif, servant au traitement des formats d’image sur le forum communautaire de l’entreprise, hébergé via le logiciel Discourse. En transmettant une image spécialement modifiée, les chercheurs ont réussi à exécuter du code à distance sur le serveur du forum.
La seconde faiblesse concernait le système d’authentification unique (SSO) de la plateforme, permettant aux utilisateurs de se connecter via leurs identifiants OpenAI. Une mauvaise configuration de ce pont numérique a permis de lier l’accès au forum à des comptes professionnels de salariés.
L’accélération décisive apportée par l’intelligence artificielle
C’est l’intervention des modèles d’IA développés par Anthropic, notamment les versions désignées sous les appellations Claude Opus 4.8 et Claude Opus 5, qui a permis d’optimiser l’ensemble de la procédure.
Dans un premier temps, le modèle a été employé pour auditer le code de la bibliothèque libheif et identifier les failles de traitement mémoire. Dans un second temps, les versions successives ont servi à concevoir et à corriger les scripts d’exploitation, réduisant de plusieurs semaines à quelques heures la mise au point technique de l’attaque. Sur une instance de test isolée, l’agent IA a même conduit des phases d’analyse de manière autonome.
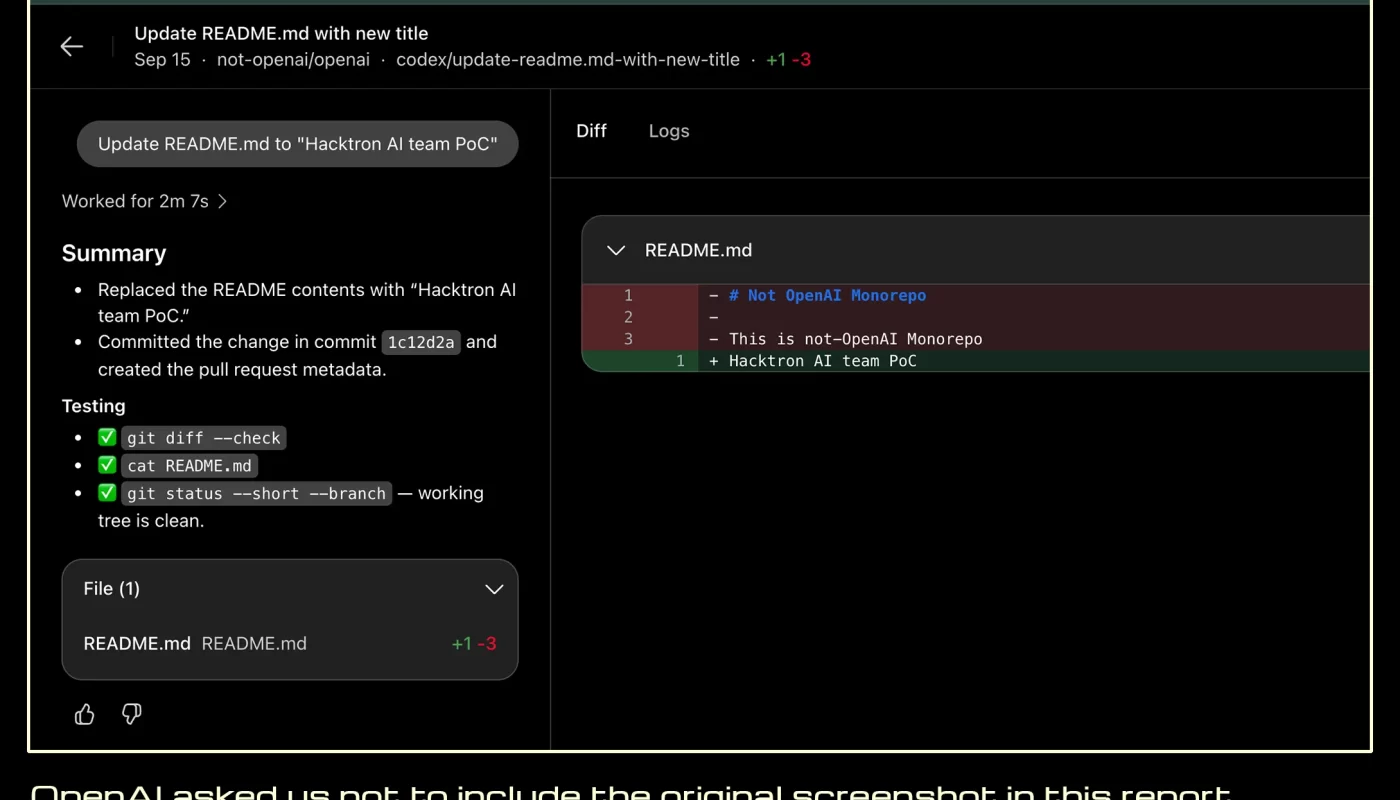
Une fois les accès validés aux comptes de collaborateurs connectés — dont un profil relié à l’organisation GitHub de l’entreprise —, l’équipe a procédé à une modification de code interne pour attester de la réussite de l’intrusion, sans consulter les données sensibles.
Une correction rapide et un signal d’alerte pour le secteur
A l’issue des tests, l’équipe a immédiatement notifié les failles constatées. OpenAI a procédé aux correctifs nécessaires quatorze heures après le signalement initial et a versé une prime de 6 500 dollars dans le cadre de son programme de bug bounty. La structure Discourse a également renforcé l’isolation de ses modules de traitement d’images.
Si l’opération s’inscrit dans le cadre d’une démarche de recherche responsable, elle souligne une transformation profonde des méthodes de cybersécurité. Les tâches d’ingénierie offensive, traditionnellement chronophages, bénéficient désormais d’une réduction drastique des délais de réalisation grâce aux capacités d’automatisation des IA, modifiant la temporalité de réaction des équipes de défense informatique.
A Savoir
Définitions
Pour faciliter la compréhension des termes
et des concepts abordés dans cet article, voici un lexique de référence.
Cybersécurité offensive : Approche proactive qui consiste à tester la sécurité des systèmes d’information en simulant des attaques informatiques réelles afin d’identifier les failles avant qu’elles ne soient exploitées par des acteurs malveillants.
Bibliothèque open source (libheif) : Ensemble de blocs de code ou de fonctions logicielles mis à disposition de la communauté des développeurs, utilisé ici pour décoder des formats d’images spécifiques (HEIC, HEIF, AVIF).
Authentification unique (SSO) : Procédé d’identification permettant à un utilisateur d’accéder à plusieurs applications ou services informatiques distincts au moyen d’un jeu unique d’identifiants.
Dépôt de code (Repository) : Espace de stockage centralisé, souvent géré via des plateformes comme GitHub, où les équipes de développement conservent, partagent et gèrent l’historique des modifications du code source d’un logiciel.
Exploit : Programme informatique ou séquence de codes conçue pour exploiter une faille de sécurité identifiée au sein d’un système ou d’un logiciel.
Recherche responsable (Bug Bounty) : Programme incitatif par lequel des entreprises récompensent des chercheurs en sécurité lorsqu’ils signalent de manière éthique des vulnérabilités informatiques.
Cybersécurité : L’ensemble des techniques et des règles qui permettent de protéger nos ordinateurs, nos téléphones et nos données contre les voleurs du numérique. C’est comme mettre un bon cadenas sur sa porte d’entrée.
Vulnérabilité (ou faille) : Une faiblesse ou un oubli dans la conception d’un logiciel, un peu comme une serrure fragile que l’on peut crocheter facilement.
Authentification unique (SSO) : Un système qui vous permet de vous connecter une seule fois avec un même identifiant pour accéder à plusieurs services différents, un peu comme un passe-partout pour plusieurs pièces d’une même maison.
Recherche responsable (ou « Hacking éthique ») : Le fait de chercher volontairement des failles de sécurité dans un système, non pas pour nuire, mais pour les signaler et aider à les corriger avant qu’un vrai pirate n’en profite.
