
 par
Découvertes à la fin de l’été 2026 et publiées en urgence le 21 octobre 2026, les failles PHP2Shell constituent l’une des crises de cybersécurité les plus massives de ces dernières années.
Affichant un score de sévérité critique de 9,2 sur 10, ces deux vulnérabilités touchent le cœur même du moteur de PHP (gestion de la mémoire et des erreurs) :
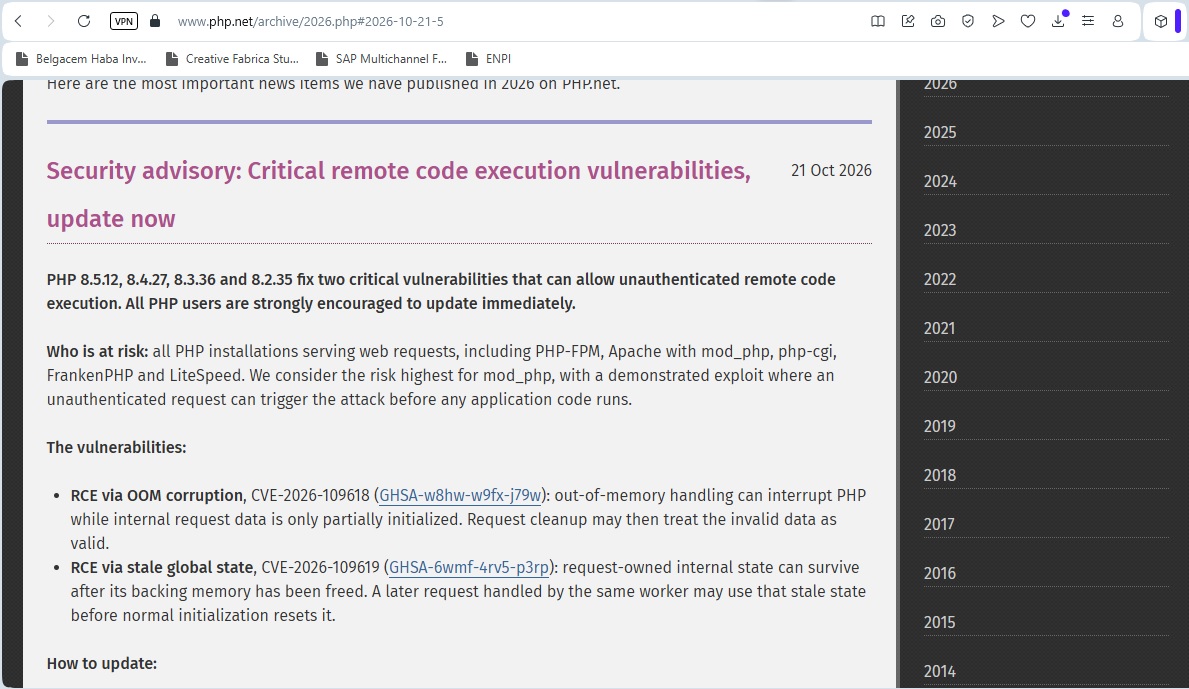
CVE-2026-109618 : Une requête atteignant la limite mémoire de PHP (OOM) au mauvais moment laisse des données partiellement initialisées, provoquant une corruption de mémoire exploitable pour exécuter du code à distance.
CVE-2026-109619 : Une erreur fatale laisse l’état interne pointer vers une zone mémoire d’une requête précédente. Une requête ultérieure traitée par le même processus peut exploiter cette mémoire libérée pour exécuter du code à distance sur Apache via le module mod_php.
Impact et conséquences
Ces failles permettent à un attaquant distant d’exécuter du code arbitraire sans aucune authentification (Unauthenticated RCE), offrant un contrôle total du serveur. Des plateformes majeures comme WordPress et Drupal ont été confirmées comme vulnérables.
En testant jeudi après-midi directement les principaux sites publics algériens, j’ai constaté que plusieurs sont inaccessibles (timeout ou erreur). En revanche, d’autres fonctionnent normalement comme meteo.dz (ONM), cnas.dz, mfa.gov.dz (Affaires étrangères), commerce.gov.dz.
Une découverte historique pilotée par l’IA
Selon Abstract Security, ces failles étaient enfouies dans le code source de PHP depuis plus de dix ans. Leur complexité était telle qu’un chercheur humain aurait eu le plus grand mal à les identifier.
Elles ont pourtant été mises au jour en août 2026 grâce à l’Intelligence Artificielle :
Calif (via l’initiative Patch the Planet d’OpenAI) a signalé la première faille le 11 août en guidant le modèle GPT-5.6 Sol vers une zone sensible du code datant de 2004.
Wiz a détecté la seconde faille une dizaine de jours plus tard à l’aide de ses outils autonomes (Wiz Atlas) combinés à Gemini 4 Argon (Google) et GPT-5.6 Sol.
Panique mondiale et fuite des correctifs
Initialement prévue pour le 22 octobre, la publication des correctifs a dû être avancée au mercredi 21 octobre à 16 h à la suite de fuites sur Hacker News et de la circulation de numéros CVE avec un score erroné de 10.
“La divulgation coordonnée de ces vulnérabilités a bien fonctionné jusqu’à deux jours avant la date de publication prévue”, dénonce la PHP Foundation dans un communiqué publié le 21 octobre. Elle explique que la veille vers 17 h, les identifiants CVE ont commencé à circuler avec un score CVSS erroné de 10 sans détails techniques, la contraignant à avancer la publication du correctif au 21 octobre à 16 h, soit 24 heures en avance. “Les distributeurs étaient encore en train de distribuer le correctif, précise la PHP Foundation. Une publication immédiate aurait empêché de nombreux utilisateurs de mettre à jour facilement.”
Cette divulgation prématurée a pris de court les distributeurs et déclenché une course contre la montre planétaire. De nombreuses organisations ont préféré couper ou déconnecter préventivement leurs infrastructures :
Portails gouvernementaux européens (Finlande, Pays-Bas).
Institutions publiques au Royaume-Uni (conseil d’Édimbourg, services de santé en Écosse, la BBC).
Universités (Université de Genève) et certains services de Wikipédia.
Comment se protéger ?
Les experts et les géants du cloud appellent à une mise à jour immédiate. La PHP Foundation rappelle que le support n’est plus assuré pour les versions de PHP antérieures à 8.2.
Il est impératif de migrer vers les versions sécurisées suivantes (ou supérieures) :
PHP 8.5.12
PHP 8.4.27
PHP 8.3.36
PHP 8.2.35
Attention :
Ce qu’il faut savoir c’est que toutes les applications tournant sous PHP 8.1, 7.4 ou des versions antérieures ne recevront aucun correctif et restent définitivement vulnérables. Une migration d’urgence vers PHP 8.2+ est indispensable.