
 par
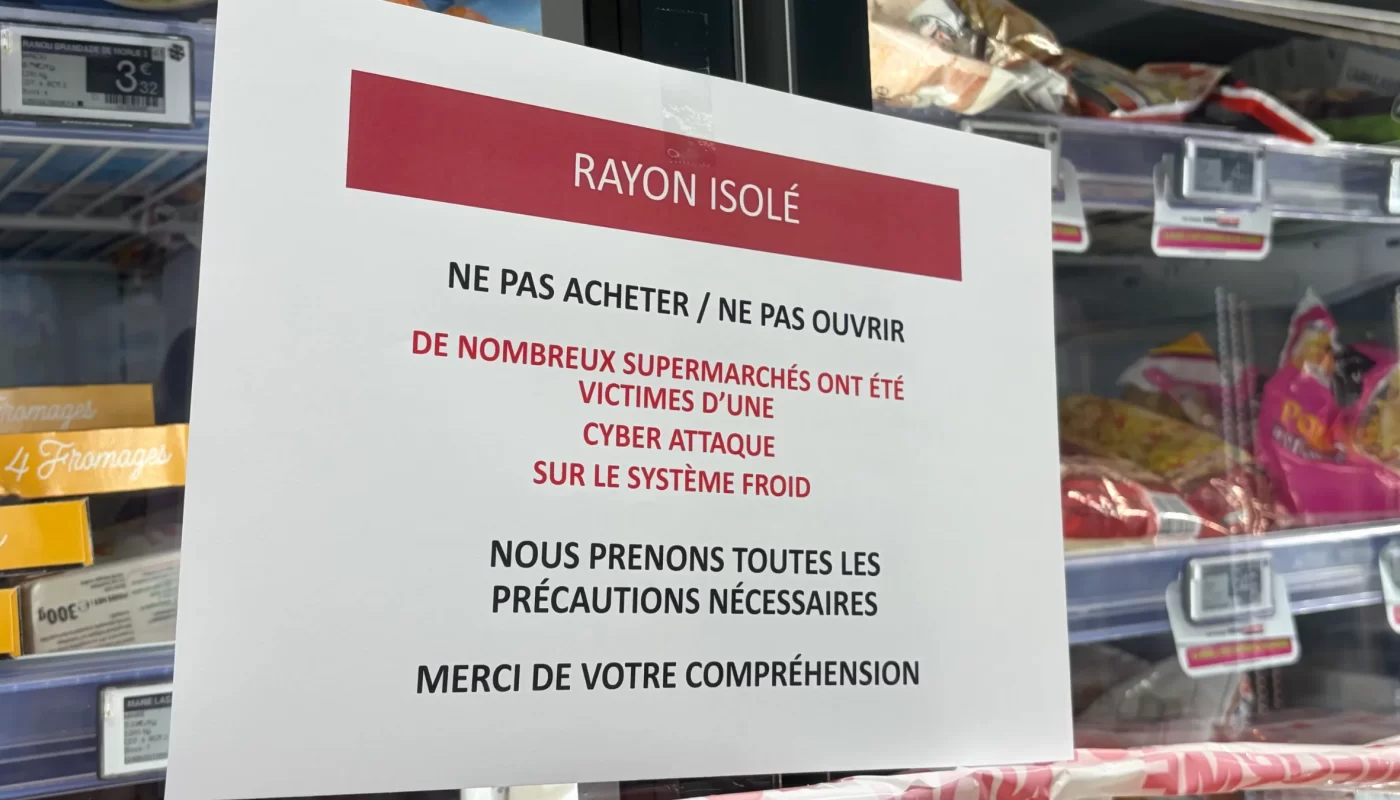
Une cyberattaque industrielle visant les systèmes de réfrigération de supermarchés français ont provoqué d’importantes pertes de marchandises. Des équipements du fabricant Danfoss sont mis en cause. Dans la nuit du 11 au 12 octobre 2026, des pirates auraient manipulé les systèmes de réfrigération de plusieurs centaines de magasins en France, compromettant la conservation de produits frais et surgelés.
Des systèmes de réfrigération auraient été manipulés dans plusieurs centaines de magasins français. Des pertes de marchandises sont signalées, tandis que la sécurité des équipements industriels connectés se retrouve en question.
Il suffit de dérégler un système de réfrigération pour compromettre des tonnes de denrées alimentaires. C’est le scénario rapporté après une cyberattaque survenue dans la nuit du 11 au 12 octobre 2026 en France. Plusieurs enseignes de la grande distribution auraient vu leurs installations frigorifiques perturbées, avec des conséquences sur la conservation des produits frais et surgelés.
Les équipements visés appartiennent notamment à la gamme du fabricant danois Danfoss. Ces contrôleurs permettent de surveiller et de régler à distance la température des vitrines réfrigérées et des congélateurs. Selon les informations rapportées, les pirates auraient détourné le cycle de dégivrage, une opération normalement destinée à éliminer le givre accumulé sur les installations. Certaines températures auraient ainsi dépassé les niveaux habituels, atteignant jusqu’à 50 °C selon les premières informations.
Quand l’obsolescence matérielle coûte des millions
Intermarché, E.Leclerc, Coopérative U, Carrefour et Monoprix figurent parmi les enseignes citées dans les informations relatives à l’incident. Plusieurs centaines de magasins auraient été touchés. Dans certains points de vente, les perturbations ont entraîné des interruptions de service et des difficultés d’approvisionnement en produits frais et surgelés.
La facture pourrait être lourde. Aux marchandises détruites s’ajoutent les coûts de réapprovisionnement et les pertes liées aux perturbations commerciales. Le montant global des dégâts reste toutefois à confirmer. L’indemnisation constitue un autre sujet de préoccupation : les contrats d’assurance ne couvrent pas nécessairement tous les dommages provoqués par une cyberattaque visant des équipements industriels.
Équipements vétustes et défaut de mises à jour : la combinaison fatale ?
La sécurité des contrôleurs utilisés dans les magasins est également examinée. Danfoss a indiqué que la majorité des équipements concernés étaient obsolètes et ne recevaient plus de mises à jour de sécurité. Le fabricant recommande de maintenir les systèmes encore pris en charge à jour et de remplacer les solutions arrivées en fin de vie.
Un logiciel qui n’est plus corrigé peut conserver des failles exploitables par des pirates. Le risque augmente lorsque les appareils sont accessibles depuis Internet ou insuffisamment protégés. Des vulnérabilités concernant ces équipements avaient déjà fait l’objet d’alertes en 2025, selon les informations disponibles.
L’incident rappelle une réalité souvent négligée car les systèmes informatiques ne servent pas uniquement à stocker des données ou à faire fonctionner les caisses. Ils commandent aussi des équipements physiques essentiels à l’activité des entreprises. Dans un supermarché, une faille informatique peut donc se traduire directement par des pertes de marchandises.
Enfin, le parquet de Paris a ouvert une enquête confiée à l’Office anticybercriminalité. L’Agence nationale de la sécurité des systèmes d’information (ANSSI) a également été mobilisée. L’identité des auteurs et leurs motivations restent à établir.
À savoir
La chaîne du froid
La chaîne du froid regroupe les moyens utilisés pour maintenir les aliments à une température adaptée, de leur production jusqu’à leur vente. Lorsqu’elle est rompue, les produits peuvent devenir impropres à la consommation, même si leur apparence ou leur odeur ne révèle aucune anomalie. Leur destruction peut alors s’imposer pour prévenir les risques sanitaires.
L’incident rappelle ainsi que la cybersécurité ne concerne pas uniquement les ordinateurs et les données personnelles. Elle touche aussi les équipements physiques indispensables au fonctionnement des commerces, des transports ou de l’industrie.
La question dépasse donc la seule sécurité informatique car protéger les équipements connectés, c’est aussi préserver les stocks, l’activité des commerces et la sécurité alimentaire. En une phrase, l’obsolescence + l’absence de mises à jour = Porte ouverte aux pirates. A méditer!
Sommes nous protéger?
Trois mesures prioritaires s’imposent dès aujourd’hui : dresser l’inventaire complet de vos équipements connectés physiques, mettre à jour l’ensemble des firmwares avec les derniers patchs critiques, et segmenter vos réseaux pour isoler complètement l’OT des systèmes d’information traditionnels.
